 3 godzin temu
Cyberatak na Autopay ma już konsekwencje dla części posiadaczy kart płatniczych. Banki prewencyjnie zastrzegają wybrane karty, których dane mogły zostać narażone podczas korzystania z usług operatora. Osoby otrzymujące powiadomienia powinny sprawdzić sytuację bezpośrednio w swoim banku, bo zastrzeżona karta przestaje nadawać się do płatności, choćby jeżeli na rachunku nie pojawiła się żadna podejrzana operacja.
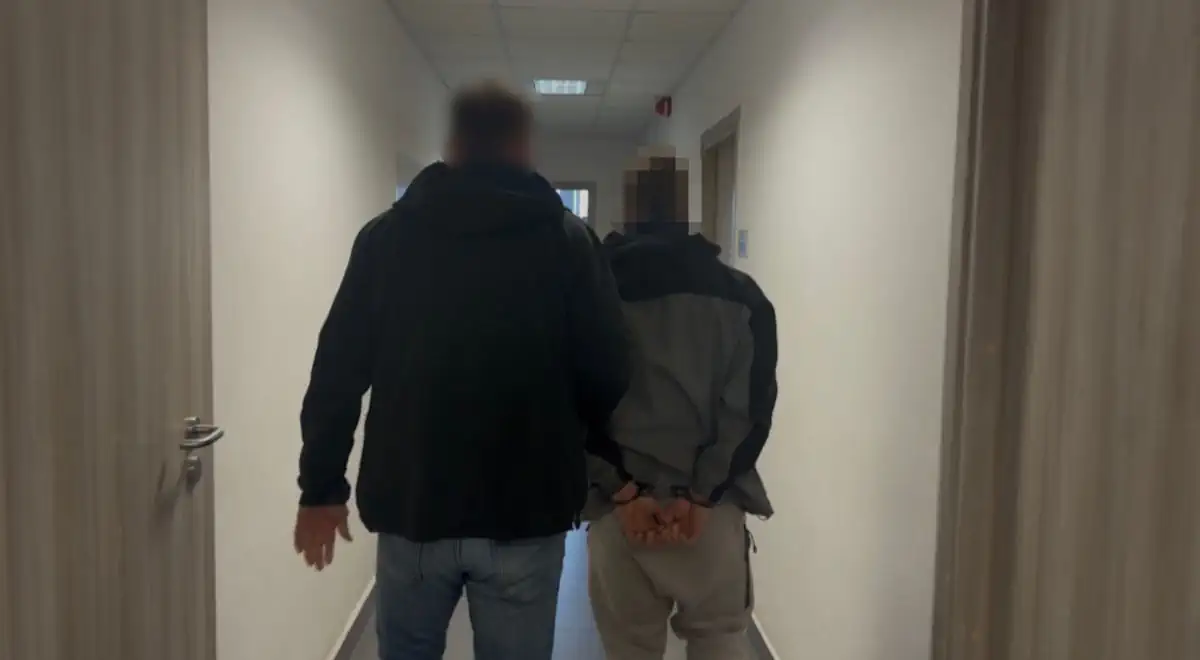
 Fot. Warszawa w Pigułce
Banki na Mazowszu potwierdzają zastrzeganie kart
O działaniach banków informuje Niebezpiecznik.pl. Serwis zajmujący się cyberbezpieczeństwem podał, iż co najmniej 2 instytucje samodzielnie zastrzegły karty części klientów, bez oczekiwania na ich indywidualne wnioski. Są już także oficjalne komunikaty banków potwierdzające podjęcie takich działań. Autopay przyznaje, iż doszło do nieuprawnionego dostępu do infrastruktury i części danych dotyczących płatności. Zastrzega jednak, iż dotychczas nie potwierdził ich skopiowania ani wykorzystania przez osoby nieuprawnione.
Polski Bank Spółdzielczy w Wyszkowie poinformował 18 listopada, iż ze względów bezpieczeństwa prewencyjnie zastrzeżono wybrane karty Visa i Mastercard używane do transakcji przez Autopay. Klienci objęci działaniem otrzymali wiadomości SMS od nadawcy „Grupa BPS”. Bank zapowiedział, iż automatycznie złoży w ich imieniu wnioski o wydanie nowych kart. Oznacza to, iż zainteresowane osoby nie muszą samodzielnie uruchamiać procedury wymiany opisanej w tym komunikacie. W razie wątpliwości powinny skontaktować się ze swoją placówką.
Podobną informację opublikował Bank Spółdzielczy w Płońsku. Podkreślił, iż zabezpieczenie dotyczy określonej grupy kart, a nie wszystkich klientów. Zapowiedział również automatyczne zlecenie wydania nowej karty w miejsce zastrzeżonej. To ważne rozróżnienie dla osób śledzących doniesienia o incydencie: sam fakt posiadania rachunku w banku, który opublikował ostrzeżenie, nie oznacza jeszcze objęcia jego klienta wymianą. Bank zaznaczył też, iż prewencyjne zastrzeżenie nie jest dowodem wystąpienia nieautoryzowanej transakcji na konkretnym rachunku.
O zablokowaniu wskazanych kart poinformował również Bank Spółdzielczy w Tyczynie. W swoim komunikacie powołał się na informacje otrzymane od Visa i Mastercard dotyczące danych kartowych z Autopay. Zapowiedział kontakt z klientami objętymi zdarzeniem dzięki SMS-ów. Bankowe komunikaty pokazują więc, iż działania ochronne zostały podjęte wobec konkretnych kart wskazanych jako potencjalnie zagrożone. Nie wynika z nich jednak liczba wszystkich użytkowników Autopay objętych incydentem ani liczba osób, które mogły ponieść straty finansowe.
Jakie dane mogły zostać narażone?
W zawiadomieniach kierowanych do klientów operator wskazuje na podejrzenie dostępu do adresów e-mail, adresów IP oraz danych kart płatniczych użytych do transakcji. W przypadku doładowań telefonów chodzi również o numery telefonów. Taką treść komunikacji opisują Radio ZET i Niebezpiecznik. Bank Spółdzielczy w Tyczynie podał z kolei, iż według otrzymanych informacji mogły zostać ujawnione numery kart, daty ich wygaśnięcia, kody CVC/CVV oraz dane osobowe posiadaczy. Są to informacje o możliwym zakresie naruszenia, a nie potwierdzenie wykorzystania każdej z tych danych do oszustwa.
Autopay w odpowiedziach opublikowanych przez Niebezpiecznik zaznaczył, iż wśród wskazanych kategorii nie ma danych logowania do bankowości internetowej. Firma podała również, iż zdarzenie dotyczy określonej grupy indywidualnych klientów dokonujących płatności, a nie naruszenia danych jej kontrahentów. Nie ujawniła liczby osób ani okresu, z którego pochodzą objęte analizą informacje. Dla użytkownika najważniejsze jest zatem sprawdzenie indywidualnego zawiadomienia i ustalenie z bankiem statusu swojej karty, zamiast zakładania, iż incydent objął każdą płatność przez tego operatora.
Autopay obsługuje między innymi bramkę płatniczą wykorzystywaną w sklepach internetowych i przy opłacaniu usług online. Marka jest też znana kierowcom korzystającym z automatycznych płatności za autostrady. Warto więc sprawdzić zarówno historię zakupów, jak i sposób opłacania przejazdów. Nie każda dostępna metoda wymaga jednak podpięcia karty: operator oferuje również inne rozwiązania, w tym płatności powtarzalne BLIK. Samo korzystanie z nazwy Autopay w aplikacji nie przesądza o tym, jakie dane przekazano przy danej operacji ani czy znalazły się one w zakresie incydentu.
Autopay zaleca kontrolę operacji. Niebezpiecznik radzi wymienić kartę
Oficjalne zalecenie Autopay obejmuje regularne sprawdzanie historii transakcji, niezwłoczne zgłaszanie bankowi operacji, których klient nie wykonywał, oraz ostrożność wobec wiadomości i telefonów powołujących się na incydent. Firma deklaruje bezpośrednie informowanie osób, których dane mogą dotyczyć. Podaje, iż nieautoryzowany dostęp wykryła 11 listopada 2026 roku, a następnie go zablokowała, zabezpieczyła system i wdrożyła dodatkowy monitoring. O zdarzeniu zawiadomiła prezesa Urzędu Ochrony Danych Osobowych, policję oraz CSIRT KNF.
Dalej idącą rekomendację przedstawia Niebezpiecznik.pl, na którego ustalenia powołuje się także Radio ZET. Serwis zaleca osobom otrzymującym od Autopay informację o możliwym naruszeniu danych zastrzeżenie karty i zastąpienie jej nową, z innym numerem. W zamieszczonym ostrzeżeniu zwraca również uwagę na karty używane w bramce płatniczej oraz podpięte do opłacania autostrad. To zalecenie redakcji zajmującej się cyberbezpieczeństwem; w publicznym komunikacie Autopay główny nacisk położono na monitorowanie operacji i zgłaszanie nieprawidłowości.
Wymianę warto omówić bezpośrednio z bankiem, który wydał kartę. Trzeba ustalić, czy została już zastrzeżona, czy bank sam zamówił następną i na jakich warunkach zostanie ona wydana. Procedura opisana przez jedną instytucję nie musi wyglądać identycznie w pozostałych. Przy podejrzeniu ujawnienia danych warto wyraźnie zapytać o trwałe zastrzeżenie i nową kartę z innym numerem, aby nie pomylić tej operacji z czasowym wyłączeniem karty w aplikacji. Sprawdzenie dotychczasowych obciążeń przez cały czas jest potrzebne, także po jej wymianie.
Według operatora atak był wspierany przez AI
W odpowiedziach dla Niebezpiecznika Autopay opisał atak jako zautomatyzowane działanie silnie wspierane przez sztuczną inteligencję. Według dotychczasowej analizy firmy nie wykorzystano złośliwego systemu ani phishingu. Operator przekazał, iż szczegółowy opis działania sprawców trafił do CSIRT KNF, natomiast mechanizm przełamania zabezpieczeń pozostaje przedmiotem analizy. Nie ujawniono publicznie technicznych szczegółów, które pozwalałyby odtworzyć rolę poszczególnych narzędzi użytych przez sprawców.
Niezależnie od sposobu przeprowadzenia włamania informacje o nim mogą być wykorzystywane do kolejnych prób oszustwa. Bank Spółdzielczy w Płońsku ostrzega przed podszywaniem się pod banki i operatorów płatności. Przypomina, iż wymiana karty nie wymaga przekazania telefonicznemu rozmówcy hasła do bankowości, PIN-u czy kodów autoryzacyjnych. Sama wyświetlona nazwa nadawcy SMS-a również nie gwarantuje autentyczności wiadomości. Kontakt najlepiej nawiązać samodzielnie, przez aplikację bankową lub oficjalny numer, zamiast korzystać z odnośnika przesłanego w nieoczekiwanym komunikacie.
Co zrobić teraz, jeżeli płaciłeś przez Autopay?
W pierwszej kolejności sprawdź pocztę, także folder ze spamem, oraz komunikaty w bankowości. o ile otrzymałeś zawiadomienie od Autopay, skontaktuj się ze swoim bankiem i ustal, której karty dotyczy ryzyko oraz czy podjęto już działania ochronne. Przy rozmowie przyda się treść powiadomienia, ale nie przesyłaj pełnego numeru karty ani kodu CVV przypadkowym osobom oferującym pomoc. Sprawdź ostatnie operacje, a każdą nierozpoznaną płatność zgłoś bankowi bez zwłoki. Brak podejrzanego obciążenia w tej chwili nie zastępuje ustalenia, czy karta wymaga wymiany.
Jeżeli bank zastrzegł kartę, dowiedz się, jak korzystać ze środków do czasu otrzymania nowej i czy dostępna jest odpowiednia alternatywa w jego aplikacji. Po wydaniu nowej karty postępuj zgodnie z instrukcją aktywacji. Polski Bank Spółdzielczy w Wyszkowie przypomina również o ponownym dodaniu jej do portfela cyfrowego oraz aktualizacji danych w serwisach pobierających opłaty za subskrypcje. Warto sprawdzić także inne usługi korzystające z zapisanej karty, aby wymiana nie zakończyła się nieudaną płatnością za abonament lub przejazd. Zasady aktualizacji mogą zależeć od banku i konkretnej usługi.
Zachowaj też ostrożność, jeżeli ktoś zadzwoni z propozycją „zabezpieczenia pieniędzy” po ataku. Nie instaluj aplikacji na polecenie nieznanego rozmówcy i nie zatwierdzaj operacji, których sam nie zleciłeś. Rozłącz się i zweryfikuj sprawę w banku. Osoba, która nie otrzymała powiadomienia, również może sprawdzić historię i status karty, ale nie powinna przyjmować, iż wszystkie karty użytkowników Autopay są zastrzeżone. Najbardziej użyteczne są teraz indywidualne komunikaty operatora i banku oraz szybka reakcja na nieznane obciążenia, a w przypadku rekomendowanej przez Niebezpiecznik wymiany – ustalenie jej przebiegu bezpośrednio z wydawcą karty.






 English (US) ·
 Polish (PL) ·
 Russian (RU) ·